CEO-fraude met AI-stem: bank stort 95 miljoen aan oplichters
Intesa Sanpaolo, de grootste bank van Italië, is slachtoffer geworden van CEO-fraude waarbij een door AI nagebootste stem een rol speelde. Oplichters maakten zo’n 95 miljoen euro buit bij Fideuram, de private-bankingtak van de groep, die ook in België actief is. Dat meldde VRT NWS op 25 september 2026, op basis van Italiaanse nieuwsbronnen. Het opvallendste: er werd niets gehackt. Een WhatsApp-bericht en een telefoontje volstonden.
Wat er gebeurde
De fraude speelde zich af in februari 2026. De oplichters namen via WhatsApp contact op met Paolo Molesini, de voorzitter van Fideuram, en gaven zich uit voor Carlo Messina, de CEO van Intesa Sanpaolo. De boodschap: er liep een dringende buitenlandse transactie en de CEO had hulp nodig.
Daarna volgde een telefoontje. Volgens Italiaanse nieuwsbronnen bootsten de oplichters daarbij met AI de stem na van een bekende advocaat, gespecialiseerd in durfkapitaal. Een nuance: de VRT-kop spreekt van “de stem van de CEO”, maar de tekst van het artikel laat de CEO via WhatsApp opduiken en noemt als AI-stem die van de advocaat. Ook Italiaanse media brengen niet allemaal dezelfde versie. Voor de les maakt het weinig uit. Het draait om twee kanalen die elkaar bevestigden, en allebei waren ze vals.
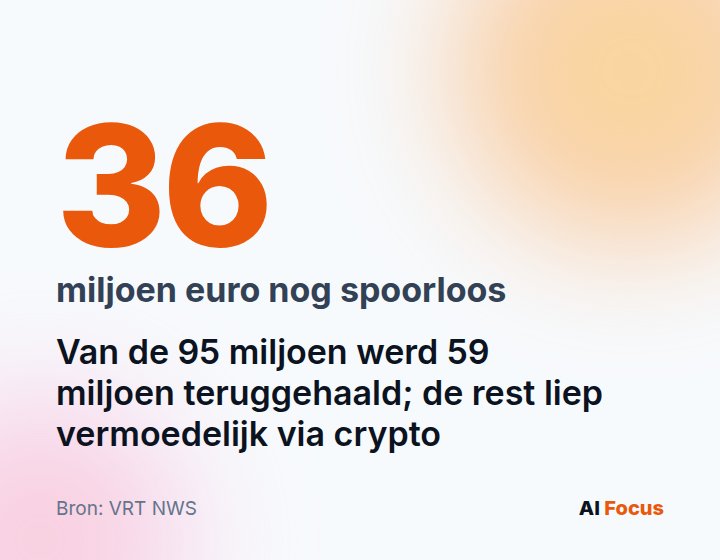
Molesini, die dacht dat hij in opdracht van het topmanagement van de bank handelde, keurde daarop internationale overschrijvingen goed voor zo’n 95 miljoen euro, vooral naar rekeningen in China en Hongkong.
| Stap | Wat er gebeurde |
|---|---|
| 1. WhatsApp als CEO | De oplichters doen zich via WhatsApp voor als CEO Carlo Messina en vragen dringend hulp bij een buitenlandse transactie. |
| 2. Telefoontje met AI-stem | Een telefoongesprek met een door AI nagebootste stem van een bekende advocaat in durfkapitaal (volgens Italiaanse bronnen). |
| 3. Overschrijvingen | De voorzitter van Fideuram keurt internationale betalingen goed voor zo’n 95 miljoen euro, vooral naar China en Hongkong. |
| 4. Detectie | Fideuram merkt de onregelmatigheden snel op en verwittigt overheden en banken. |
| 5. Recuperatie | 59 miljoen euro wordt teruggehaald. Zo’n 36 miljoen is nog spoorloos, vermoedelijk via buitenlandse rekeningen omgezet naar crypto. |
In maart, een maand na de oplichting, nam Molesini ontslag. Fideuram gaf daar destijds geen verdere uitleg bij; het vertrek zou om persoonlijke redenen geweest zijn. Volgens Italiaanse bronnen worden noch hij noch andere leidinggevenden onderzocht. Het openbaar ministerie in Milaan zou wel een onderzoek hebben geopend naar een verdachte buiten Europa, voor computerfraude. Het onderzoek naar het verdwenen geld loopt nog. Let wel: de bedragen hierboven komen uit het VRT-bericht; Italiaanse media noemen deels andere cijfers voor wat teruggehaald en wat nog zoek is.
Geen hack, wel een vertrouwensketen
Intesa Sanpaolo verduidelijkt dat haar IT-systemen nooit gehackt werden. Net dat maakt het verhaal zo leerrijk. Er was geen firewall te kraken, geen wachtwoord te stelen. De aanvallers mikten op iets anders: de reflex om snel te helpen als iemand hoger in de hiërarchie het vraagt.
En het is geen alleenstaand geval. De securitychef van de bank zegt dat ze heel vaak pogingen tot CEO-fraude ziet. Sinds begin dit jaar zou de bank zo’n 5.000 nepvideo’s, gemaakt met AI, geïdentificeerd en verwijderd hebben, vaak met de beeltenis van CEO Messina.
Dat past in een breder patroon: AI maakt het nabootsen van een stem, een gezicht of een schrijfstijl goedkoop en snel. We schreven eerder al hoe de lat voor aanvallers zakt nu AI als hacker meewerkt. Aan de andere kant zie je de omgekeerde beweging: technologie die moet bewijzen wat echt is, zoals Apple’s echtheidsbewijs in de camera. Maar tot zulke systemen overal ingeburgerd zijn, moet je ervan uitgaan dat een stem of een bericht op zich niets bewijst.
Zo bescherm je je bedrijf
Het goede nieuws: de verdediging tegen dit soort fraude is niet technisch en niet duur. Ze is procedureel. Een paar afspraken die iedereen kent en niemand mag overslaan:
- Terugbellen via een gekend nummer. Krijg je een betalingsvraag per telefoon, mail of chat, hang dan op en bel zelf terug naar het nummer dat al in je systemen staat. Nooit naar het nummer dat de beller je geeft.
- Vier ogen voor grote of dringende betalingen. Leg vast dat betalingen boven een bepaald bedrag, of met een ongewone bestemming, altijd door een tweede persoon goedgekeurd moeten worden.
- Een afgesproken codewoord. Spreek met directie en financiële mensen een codewoord af dat nergens digitaal rondslingert. Wie het niet kent, krijgt geen betaling.
- Nooit betalen op basis van WhatsApp of een telefoontje alleen. Een chatbericht of een vertrouwde stem is vandaag geen bewijs meer. Een betaling volgt altijd de gewone, schriftelijke weg.
- Druk en geheimhouding zijn een alarmsignaal. “Het moet vandaag nog” en “vertel het aan niemand” zijn net de zinnen waarmee oplichters je procedure proberen te omzeilen. Hoe dringender het klinkt, hoe trager je moet gaan.
- Melden. Twijfel je aan een bericht of ben je erin getuind, meld het dan. In België kan dat bij het Centrum voor Cybersecurity België via safeonweb.be. Verwittig bij een uitgevoerde betaling ook meteen je bank: hoe sneller, hoe groter de kans dat er nog iets terugkomt, zoals ook bij Fideuram bleek.
Schrijf zulke regels op, net zoals je dat doet voor andere bedrijfsprocedures rond AI, zoals GDPR en privacy. En test ze af en toe: een regel die niemand kent, beschermt niemand.
Onze lezing
De zwakke plek bij Fideuram was geen IT-systeem, maar een vertrouwensketen. Een WhatsApp-bericht en een stem volstonden, bij een bank nota bene, een sector die van controle leeft. AI maakt de vervalsing goedkoop en overtuigend, en dat verandert niet meer terug.
De verdediging ligt dus niet in betere software, maar in betere gewoontes: terugbellen, vier ogen, een codewoord. Als het bij de grootste bank van Italië lukt, dan lukt het bij een Vlaamse kmo zeker. De goedkoopste bescherming is een regel die niemand mag overslaan, ook de baas niet. Zeker de baas niet, want dat is net de persoon die de oplichters nadoen.