Fraude au président et voix IA : une banque vire 95 millions
Intesa Sanpaolo, la plus grande banque d’Italie, a été victime d’une fraude au président dans laquelle une voix imitée par l’IA a joué un rôle. Des escrocs ont ainsi obtenu environ 95 millions d’euros de Fideuram, la branche de banque privée du groupe, également active en Belgique. C’est ce qu’a rapporté VRT NWS, le service d’information de la radio-télévision publique flamande, le 25 septembre 2026, sur la base de sources de presse italiennes. Le plus frappant : rien n’a été piraté. Un message WhatsApp et un coup de fil ont suffi.
Ce qui s’est passé
La fraude a eu lieu en février 2026. Les escrocs ont contacté via WhatsApp Paolo Molesini, le président de Fideuram, en se faisant passer pour Carlo Messina, le PDG d’Intesa Sanpaolo. Le message : une transaction urgente à l’étranger était en cours et le PDG avait besoin d’aide.
Un coup de fil a suivi. Selon des sources de presse italiennes, les escrocs y ont imité avec l’IA la voix d’un avocat connu, spécialisé dans le capital-risque. Une nuance : le titre de VRT parle de « la voix du PDG », mais le texte de l’article fait apparaître le PDG via WhatsApp et désigne comme voix IA celle de l’avocat. Les médias italiens ne donnent d’ailleurs pas tous la même version. Pour la leçon, cela change peu. Tout repose sur deux canaux qui se confirmaient l’un l’autre, et les deux étaient faux.
Molesini, qui pensait agir sur instruction de la direction de la banque, a alors approuvé des virements internationaux pour environ 95 millions d’euros, surtout vers des comptes en Chine et à Hong Kong.
| Étape | Ce qui s’est passé |
|---|---|
| 1. WhatsApp au nom du PDG | Les escrocs se font passer via WhatsApp pour le PDG Carlo Messina et demandent d’urgence de l’aide pour une transaction à l’étranger. |
| 2. Coup de fil avec voix IA | Un appel téléphonique avec la voix, imitée par l’IA, d’un avocat connu spécialisé dans le capital-risque (selon des sources italiennes). |
| 3. Virements | Le président de Fideuram approuve des paiements internationaux pour environ 95 millions d’euros, surtout vers la Chine et Hong Kong. |
| 4. Détection | Fideuram repère rapidement les irrégularités et alerte les autorités et les banques. |
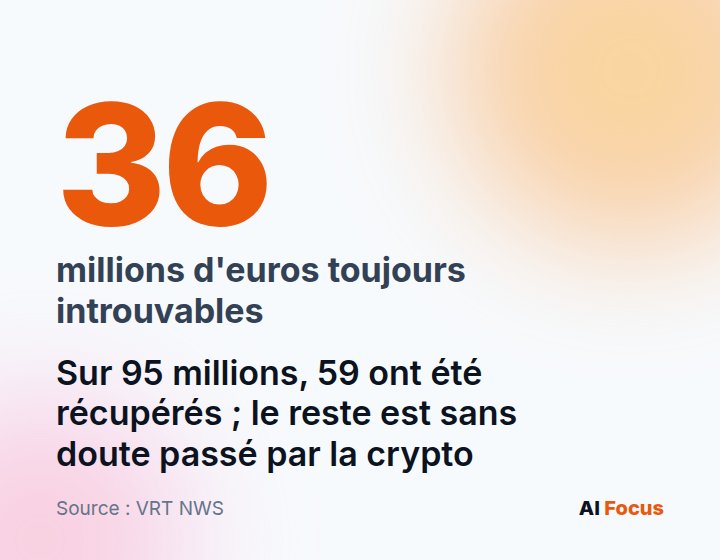
| 5. Récupération | 59 millions d’euros sont récupérés. Environ 36 millions restent introuvables, probablement convertis en crypto via des comptes à l’étranger. |
En mars, un mois après l’escroquerie, Molesini a démissionné. Fideuram n’avait alors donné aucune autre explication ; il serait parti pour des raisons personnelles. Selon des sources italiennes, ni lui ni d’autres dirigeants ne font l’objet d’une enquête. Le parquet de Milan aurait en revanche ouvert une enquête pour fraude informatique visant un suspect hors d’Europe. L’enquête sur l’argent disparu est toujours en cours. Attention : les montants ci-dessus proviennent de l’article de VRT ; les médias italiens citent en partie d’autres chiffres pour ce qui a été récupéré et ce qui manque encore.
Pas de piratage, mais une chaîne de confiance
Intesa Sanpaolo précise que ses systèmes informatiques n’ont jamais été piratés. C’est justement ce qui rend l’histoire si instructive. Aucun pare-feu à percer, aucun mot de passe à voler. Les attaquants visaient autre chose : le réflexe d’aider vite quand quelqu’un de plus haut placé dans la hiérarchie le demande.
Et ce n’est pas un cas isolé. Le responsable de la sécurité de la banque affirme qu’elle voit très souvent des tentatives de fraude au président. Depuis le début de l’année, la banque aurait identifié et supprimé environ 5 000 fausses vidéos réalisées avec l’IA, souvent à l’effigie du PDG Messina.
Cela s’inscrit dans une tendance plus large : l’IA rend l’imitation d’une voix, d’un visage ou d’un style d’écriture rapide et bon marché. Nous avons déjà expliqué comment la barre s’abaisse pour les attaquants maintenant que l’IA joue les pirates. À l’inverse, on voit émerger des technologies censées prouver ce qui est authentique, comme la preuve d’authenticité d’Apple intégrée à l’appareil photo. Mais tant que de tels systèmes ne sont pas généralisés, partez du principe qu’une voix ou un message, à lui seul, ne prouve rien.
Comment protéger votre entreprise
La bonne nouvelle : la défense contre ce type de fraude n’est ni technique ni coûteuse. Elle est procédurale. Quelques règles que tout le monde connaît et que personne ne peut contourner :
- Rappeler via un numéro connu. Si vous recevez une demande de paiement par téléphone, e-mail ou messagerie, raccrochez et rappelez vous-même le numéro qui figure déjà dans vos systèmes. Jamais celui que l’interlocuteur vous donne.
- Quatre yeux pour les paiements importants ou urgents. Prévoyez que les paiements au-delà d’un certain montant, ou vers une destination inhabituelle, soient toujours validés par une deuxième personne.
- Un mot code convenu. Convenez avec la direction et les responsables financiers d’un mot code qui ne circule nulle part sous forme numérique. Sans ce mot, pas de paiement.
- Ne jamais payer sur la seule base d’un message WhatsApp ou d’un coup de fil. Un message instantané ou une voix familière ne constitue plus une preuve aujourd’hui. Un paiement suit toujours la voie écrite habituelle.
- Urgence et secret sont des signaux d’alarme. « Il faut que ce soit fait aujourd’hui » et « n’en parlez à personne » sont précisément les phrases avec lesquelles les escrocs tentent de contourner votre procédure. Plus cela semble urgent, plus vous devez ralentir.
- Signaler. Vous doutez d’un message ou vous vous êtes fait piéger ? Signalez-le. En Belgique, vous pouvez le faire auprès du Centre pour la Cybersécurité Belgique via safeonweb.be. Si un paiement a été effectué, prévenez aussi immédiatement votre banque : plus vous agissez vite, plus les chances de récupérer une partie de l’argent sont grandes, comme l’a montré le cas de Fideuram.
Mettez ces règles par écrit, comme vous le faites pour d’autres procédures d’entreprise liées à l’IA, comme le RGPD et la vie privée. Et testez-les de temps en temps : une règle que personne ne connaît ne protège personne.
Notre lecture
Le maillon faible chez Fideuram n’était pas un système informatique, mais une chaîne de confiance. Un message WhatsApp et une voix ont suffi, et dans une banque, qui plus est, un secteur dont le contrôle est le métier. L’IA rend la falsification bon marché et convaincante, et on ne reviendra pas en arrière.
La défense ne réside donc pas dans un meilleur logiciel, mais dans de meilleures habitudes : rappeler, quatre yeux, un mot code. Si ça marche contre la plus grande banque d’Italie, ça marchera à coup sûr contre une PME flamande. La protection la moins chère est une règle que personne ne peut contourner, pas même le patron. Surtout pas le patron, car c’est précisément la personne que les escrocs imitent.