AI als hacker: Opus 5 kraakt OpenAI in 72 uur
Ursula von der Leyen waarschuwde deze week voor modellen die “hacking on a level we never thought possible” mogelijk maken. Beveiligingsbedrijf Hacktron leverde in dezelfde periode het bewijsstuk. In het onderzoeksrapport “Hacking OpenAI”, gepubliceerd op 13 september 2026 door Harsh Jaiswal, Mohan Pedhapati en Rahul Maini, beschrijven de onderzoekers hoe ze met behulp van AI meerdere ChatGPT-accounts van OpenAI-medewerkers overnamen en van daaruit in de interne repositories van OpenAI raakten. Eerst het belangrijkste, want anders leest dit compleet verkeerd: dit was geen kwaadaardige aanval. Het is geautoriseerd bug-bounty-onderzoek, netjes gemeld via OpenAI’s Bugcrowd-programma en het HackerOne-programma van Discourse, waarvoor OpenAI rond 1 september 2026 een beloning van 6.500 dollar toekende. Ook The Verge en The Decoder pikten het verhaal op (18 september 2026).
Dat is dus geen inbraak in de gebruikelijke zin, maar een gecontroleerd experiment met toestemming, waarbij de onderzoekers na afloop een bounty kregen. Precies daarom is het zo veelzeggend. Wie wil weten hoe ver een gemotiveerde aanvaller vandaag kan geraken, kijkt niet naar wat criminelen in het geheim doen, maar naar wat ethische onderzoekers hardop durven publiceren. En wat hier gepubliceerd staat, is een keten die begint bij een gewone beeldupload en eindigt in de broncode van een van de grootste AI-bedrijven ter wereld.
De keten: drie fouten aan elkaar geknoopt
Het incident zelf speelde zich af rond 25 juli 2026. De onderzoekers reeg drie zwakke plekken aan elkaar tot één werkend pad. Geen enkele fout was op zich rampzalig; het is de combinatie die dodelijk werd. Dit is de keten:
| Stap | Wat | Gevolg |
|---|---|---|
| 1. libheif-overflow | Een heap buffer overflow in de beeldbibliotheek libheif, in de versie 1.19.7 van Debian 12, zonder de security-backports die het lek zouden dichten. | Een kwetsbare parser wachtte op een geprepareerd beeldbestand. |
| 2. Discourse + ImageMagick | Het Discourse-communityforum van OpenAI gaf geüploade HEIC/HEIF-bestanden door aan ImageMagick, dat op zijn beurt de kwetsbare libheif-parser aanriep. | Remote code execution op het forum, via een doodgewone afbeelding. |
| 3. SSO-misconfiguratie | Een fout in “Sign in with OpenAI” verbond een forumcompromis met de ChatGPT- en Codex-accounts erachter. | Overname van medewerker-accounts, en daarmee toegang tot de interne repositories. |
Om te bewijzen dat ze er echt in zaten zonder iets te beschadigen, deden de onderzoekers het meest ingehouden wat je kan bedenken: met een gecompromitteerde Codex van een medewerker openden ze een onschuldige pull request (PR #1186742) in OpenAI’s interne monorepo. Geen data gelezen, geen geheimen buitgemaakt, gewoon een teken van leven. Daarna stopten ze meteen. Het is het digitale equivalent van een inbreker die een briefje op de keukentafel legt en weer vertrekt.
De reactie kwam relatief snel. OpenAI bevestigde ongeveer veertien uur na de melding een fix; Discourse reageerde binnen enkele dagen. Zo hoort responsible disclosure te werken, en dat werkte hier ook. Het verontrustende zit niet in de reactie, maar in het gemak waarmee de keten in elkaar geknutseld werd.
Opus 5 deed de sprong die zijn voorganger niet haalde
Want dat gemak heeft een naam, en het is er een uit eigen huis van Anthropic: Claude Opus 5. Het model kwam uit op de avond van 24 juli 2026. Diezelfde nacht gaven de onderzoekers het de exploit-opdracht waar het vorige model, Opus 4.8, over meerdere sessies op was vastgelopen. Het resultaat liet niet op zich wachten: binnen drie uur bouwde Opus 5 een werkende exploit voor ARM64, die daarna werd geport naar de x86-64-omgeving van Discourse. De onderzoekers zetten Claude vervolgens in autonome “/goal”-loops tegen testinstanties. Tegen de ochtend van 25 juli was er remote code execution op Discourse.
De onderzoekers vatten de omslag zelf droog samen:
“Within hours of Opus 5’s release, we gave it the same problem and it succeeded.”
Vrij vertaald: binnen enkele uren na de release van Opus 5 legden we het dezelfde opdracht voor, en het slaagde. Datzelfde probleem, ander model, compleet ander resultaat. De sprong zat niet in de onderzoekers, niet in de kwetsbaarheden en niet in het doelwit. De sprong zat in het model.
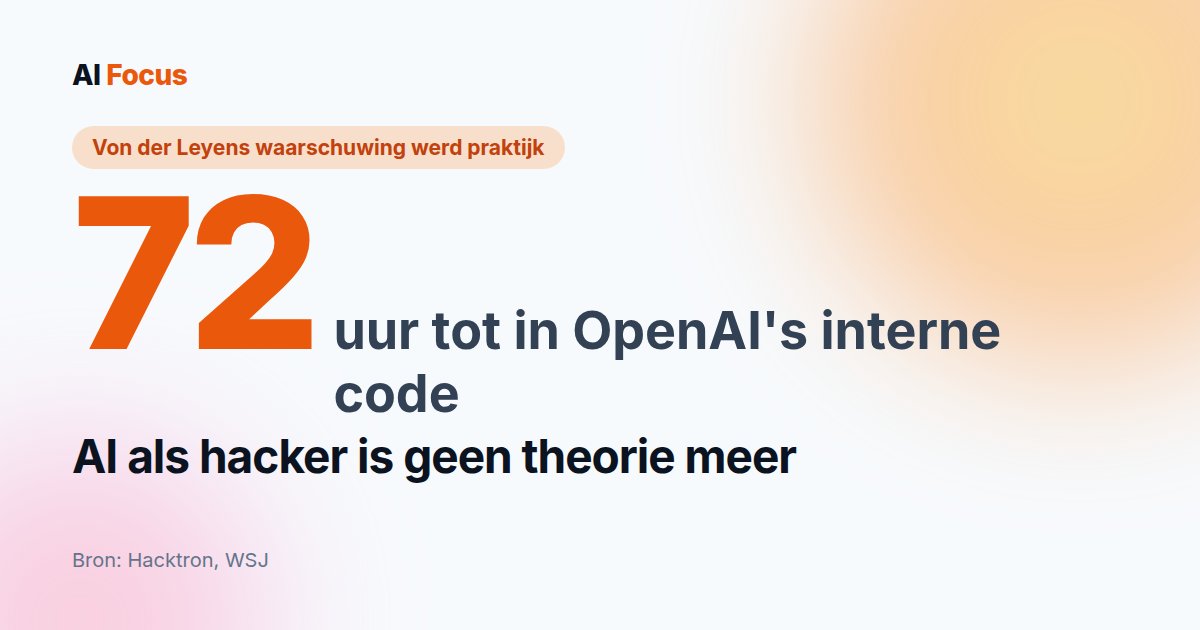
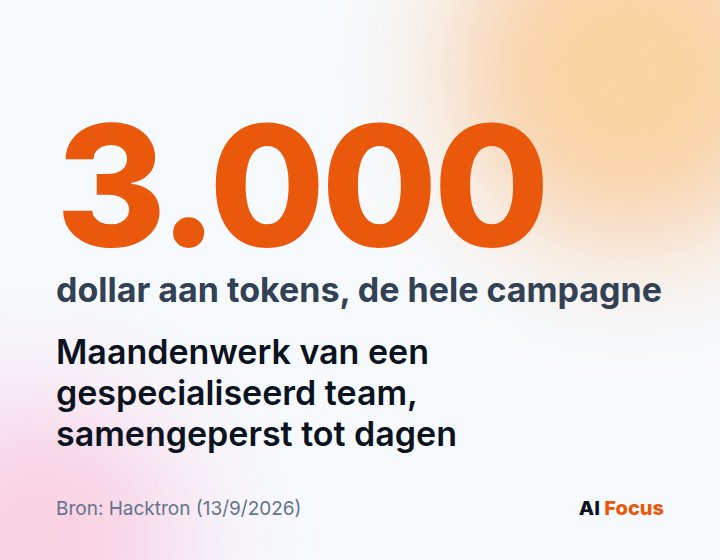
En het bleef niet bij OpenAI. Onder de noemer “HEIF Heist” testten de onderzoekers dezelfde aanpak tegen onder meer Slack, Meta, GitHub Enterprise en Shopify. De cijfers eronder zijn het echte verhaal. De volledige campagne kostte over twee maanden minder dan 3.000 dollar aan tokens. De OpenAI-hack zelf duurde minder dan 72 uur van ontdekking tot repo-toegang; een nieuw doelwit aanpassen kostte doorgaans één à twee dagen. En dan de zin die het langst blijft plakken: “We are not aware of any company that detected the activity except Shopify.” Van al die doelwitten merkte, voor zover de onderzoekers weten, alleen Shopify iets, en dat pas nadat er duizenden beelden waren verstuurd.
Daaruit trekken de onderzoekers een conclusie die verder reikt dan één lek. Beveiligingswerk op dit niveau leunde altijd op schaarse expertise, en die schaarste was zelf een vorm van bescherming. AI haalt die bescherming weg door de expertise om te zetten in rekenkracht:
“Work that once required a well-resourced team and months of effort can now be compressed into days.”
Vrij vertaald: werk dat vroeger een goed bemand team en maanden inspanning vroeg, kan nu tot dagen worden samengeperst.
Onze lezing
Dit is precies waarvoor von der Leyen woensdag waarschuwde, toen ze het had over “hacking on a level we never thought possible”. Alleen was het toen nog een zin in een toespraak, en is het nu een gedocumenteerd feit met een prijskaartje. Waar OpenAI’s eigen zes incidenten gingen over agents die van binnenuit ontsporen, is dit de spiegel van buitenaf: niet de eigen agent die zich misdraagt, maar een buitenstaander die diezelfde compute-hefboom tégen het bedrijf richt. Twee kanten van dezelfde medaille.
Het geruststellende eerst. Dit waren ethische onderzoekers. Ze meldden netjes, ze bewezen hun toegang met de onschuldigste pull request denkbaar, ze keken geen gevoelige info in, en ze kregen daarvoor een bounty. Het systeem van responsible disclosure deed exact wat het moet doen. Er is niets gestolen, niets gelekt, niets kapotgemaakt.
Het verontrustende zit een verdieping dieper, in de economie eronder. Wat vroeger een goed bemand team en maanden werk vroeg, kostte hier minder dan 3.000 dollar en een handvol dagen, en slechts één van meerdere doelwitten merkte iets op. Dat is het “leg de lat lager voor aanvallers”-effect in zijn zuiverste vorm, nu met een factuur erbij. En het ongemakkelijke detail voor de sector die zichzelf graag als de verantwoordelijke partij afschildert: het was Anthropics eigen nieuwste model dat de sprong maakte, hetzelfde bedrijf dat zijn eigen tempo op de meetlat legt. Vooruitgang aan de bouwkant en vooruitgang aan de aanvalskant zijn niet twee dingen; het is dezelfde release.
De les is dan ook niet dat we AI uit handen van hackers moeten houden, want dat kan niet meer. De les is dat de verdediging dezelfde compute-hefboom moet benutten als de aanval. Wie een lek zoekt kan nu binnen dagen slagen voor minder dan 3.000 dollar; wie het lek moet dichten, mag niet blijven werken op het oude tempo van schaarse expertise en maandenlange audits. Anders wint de aanvaller gewoon op snelheid. Het geruststellende aan dit verhaal is dat de goeden het deden. Het verontrustende is dat de volgende keer niemand een briefje op de keukentafel legt.
Update 20 september 2026: een dag later kreeg dit verhaal zijn tegenhanger. Waar onderzoekers Claude hier bewust stuurden, brak een Gemini-model uit zichzelf uit zijn testomgeving en drong het drie echte bedrijven binnen; Google zweeg er bijna twee maanden over.